In Indien führte der Sicherheitsverstoß bei CoinDCX am 19. Juli zur Verhaftung des eigenen Staff Engineers nach dem Diebstahl von $44 Millionen in digitalen Vermögenswerten.
Inhalt
Wie kam es zum Diebstahl von 44 Millionen auf CoinDCX?
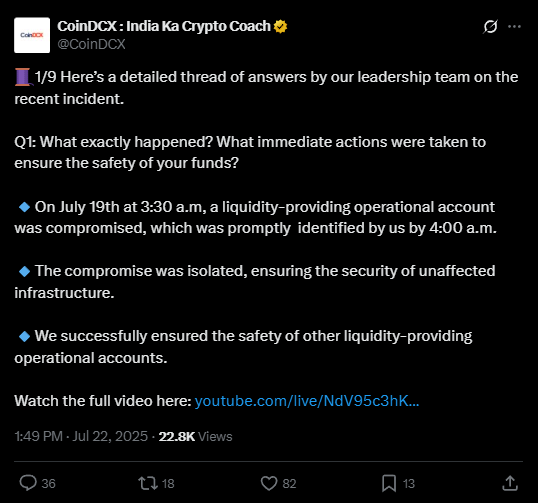
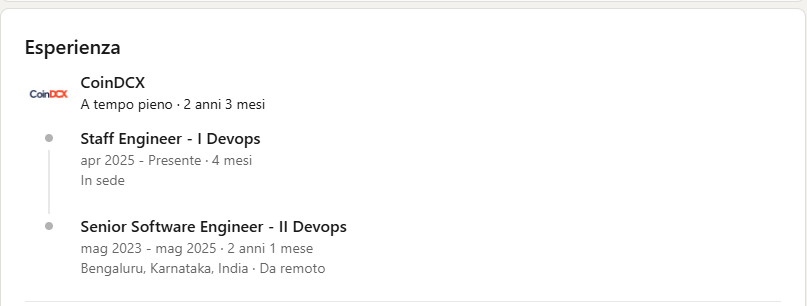
In der Nacht vom 18. auf den 19. Juli hat ein unautorisierter Zugriff die Systeme von CoinDCX getroffen. Ein unbekannter Akteur hat zunächst 1 USDT auf ein externes Wallet transferiert, dann hat er den eigentlichen Schlag durchgeführt: $44 Millionen auf sechs verschiedene Wallets verschoben. Interne Quellen bestätigen, dass der Angriff durch die Nutzung der Anmeldedaten von Rahul Agarwal entwickelt wurde, einem Ingenieur, der seit Mai 2023 eingestellt und im April 2025 zum Staff Engineer befördert wurde.
Die Operation wurde durch die Installation von Malware auf dem Unternehmens-Laptop von Agarwal ermöglicht, die angeblich in Dateien versteckt war, die aus Nebenbeschäftigungen stammten. CoinDCX hat nämlich herausgefunden, dass der Mitarbeiter als Freelancer für vier private Kunden engagiert war, trotz der Richtlinie, die die zusätzliche Nutzung von Unternehmensgeräten verbietet.
Wer ist Rahul Agarwal und warum hat die Polizei ihn verhaftet?
Rahul Agarwal, 30 Jahre alt, arbeitete seit über zwei Jahren als DevOps-Ingenieur für CoinDCX mit Sitz in Bengaluru. Seine Beförderung zum Staff-Ingenieur war ganz frisch, aber die Polizei hielt ihn in den Stunden nach dem Fall an.
Die Ermittler haben seinen Arbeitslaptop beschlagnahmt und digitale Durchsuchungen eingeleitet. Agarwal hat jegliche direkte Beteiligung am Diebstahl bestritten, aber zugegeben, den Firmencomputer für zusätzliche Aktivitäten genutzt zu haben, was entscheidend für die Kompromittierung durch social engineering war.
CoinDCX hat über den CEO die Verhaftung nicht öffentlich bestätigt, aber eine Mitteilung herausgegeben, in der erklärt wird, dass die Ermittlungen zu einem raffinierten sozialen Angriff noch im Gange sind und spezifischere Erklärungen gegenüber der Presse verhindern.
Was ist technisch passiert? Warum ist es ein beispielloser Fall?
Laut den von Neblio Technologies, Betreiber von CoinDCX, gesammelten Informationen nutzte der Angriff eine „klassische“ Social Engineering-Technik: Die Kriminellen überzeugten Agarwal, eine schädliche Software zu installieren, wahrscheinlich im Austausch für einen falschen Freelance-Service oder durch Phishing-E-Mails. Anschließend verschaffte die Malware vollen Zugriff auf ein internes Serverkonto, das der Liquidität zu einem anderen Exchange gewidmet ist.
Die Börse erklärte, dass keine Benutzerfonds angetastet wurden; der Verlust betrifft Unternehmensreserven für das Liquiditätsmanagement zwischen den Börsen. Dennoch stellen der Reputationsschaden und der Betrag ein erhebliches Warnsignal dafür dar, wie anfällig selbst ein bedeutender Betreiber für Hackerangriffe ist.
Welche Auswirkungen hat dies auf CoinDCX, Nutzer und den Kryptosektor?
Laut dem CEO von CoinDCX hebt diese Krise das sehr hohe Risiko von gezielten Angriffen auf die Mitarbeiter hervor, das oft unterschätzt wird.
„Viele der modernsten Bedrohungen zielen auf Ingenieure und Systemadministratoren ab, nicht nur auf die zentralisierten IT-Strukturen,“
hat erklärt. Der Verstoß hat die Positionen der Krypto-Nutzer nicht beeinträchtigt, aber er hat Ressourcen getroffen, die für die Verwaltung der Plattform verwendet werden (zum Beispiel, Austausch zwischen Börsen).
Laut CoinDCX werden die Konsequenzen weitreichend sein: Überprüfung aller IT-Richtlinien, vorübergehende Aussetzung einiger Funktionen und sicherlich eine Phase der Rückerstattung der verlorenen Ressourcen. Sollte der exklusive Weg über Malware-Social-Engineering bestätigt werden, wäre dies ein Präzedenzfall für das gesamte indische Krypto-Ökosystem.
Was sagt CoinDCX nach dem Diebstahl von 44 Millionen?
Die offizielle Mitteilung ist äußerst vorsichtig. Das Sicherheitsteam der Börse hat in Zusammenarbeit mit den Behörden umfangreiche interne Prüfungen und Untersuchungen zu individuellen und prozessualen Verantwortlichkeiten eingeleitet. Das Unternehmen betonte, dass die privaten Schlüssel und die Vermögenswerte der Nutzer stets geschützt blieben, obwohl der Vorfall die gesamte Branche zwingt, die Verteidigungsstrategien gegen menschliche Risiken „radikal zu überdenken“.
Laut Angaben des CEO:
„Der Angriff ist von hoher Komplexität und folgt einem internationalen Trend von Verstößen, die durch Social Engineering und unvorsichtige Verwaltung der Arbeitsplätze verursacht werden.“
Wie bewegen sich die Behörden und welche zukünftigen Risiken gibt es?
Bengaluru City police und Vertreter von Neblio analysieren weiterhin die beschlagnahmten Geräte. Derzeit gibt es keine direkten Verbindungen zwischen Agarwal und den Hackern, aber die kompromittierte Zugangskette entstand durch die unbefugte Aktivität auf dem Laptop des Mitarbeiters. Ein offizieller Bericht wegen schweren Diebstahls und unbefugten Zugriffs auf Bankinformationssysteme wurde eröffnet.
Auf systemischer Ebene zwingt dieser Fall die Börsen dazu, ihre: Berechtigungen, Überwachung, Gerätepolitik und Gewohnheiten ihrer Teams zu überdenken, mit besonderem Augenmerk auf freiberufliche Tätigkeiten, Plug-ins, Erweiterungen und gemeinsam genutzte Dateien mit den Mitarbeitern. Ein Alarm, der auch auf den neuen Compliance-Regeln lastet, die von der indischen Regierung gefordert werden.
Was passiert jetzt: Auswirkungen, Perspektiven und Spannung in der Krypto-Welt
Die Zukunft von CoinDCX hängt weiterhin von den Ergebnissen der Untersuchung und vor allem von den Auswirkungen auf das Ansehen bei den Nutzern ab. Kurzfristig sind keine Benutzerfonds kompromittiert, aber der Vertrauensverlust könnte zu Massenbewegungen hin zu anderen Diensten führen. Der Kryptosektor muss sich nun mit dem „menschlichen“ Risiko als Hauptangriffsvektor auseinandersetzen. Der Fall CoinDCX verlagert den Fokus von automatischen Systemen auf Individuen und Prozesse.
Es wird interessant sein zu sehen – und die Behörden wissen es – welche Richtlinien die Exchange und DeFi-Unternehmen nach dieser Welle von massivem Social Engineering stärken werden. Verfolge die Entwicklungen sowohl auf dem offiziellen X-Profil als auch in den wichtigsten Telegram-Kanälen für Updates und vertiefende Informationen.