Der kryptografische RSA-Algorithmus ist ein wichtiger Algorithmus im Krypto-Bereich.
Es handelt sich um einen asymmetrischen Verschlüsselungsalgorithmus, der bereits 1977 erfunden wurde und zum Verschlüsseln oder Signieren von Informationen verwendet wird.
Insbesondere im Krypto-Bereich ist es entscheidend, da es ermöglicht, Transaktionsanfragen zu signieren und sie somit legitim zu machen.
Inhalt
Der RSA-Algorithmus
RSA sind die Initialen der Nachnamen der drei Erfinder dieses Algorithmus, nämlich Ronald Rivest, Adi Shamir und Leonard Adleman.
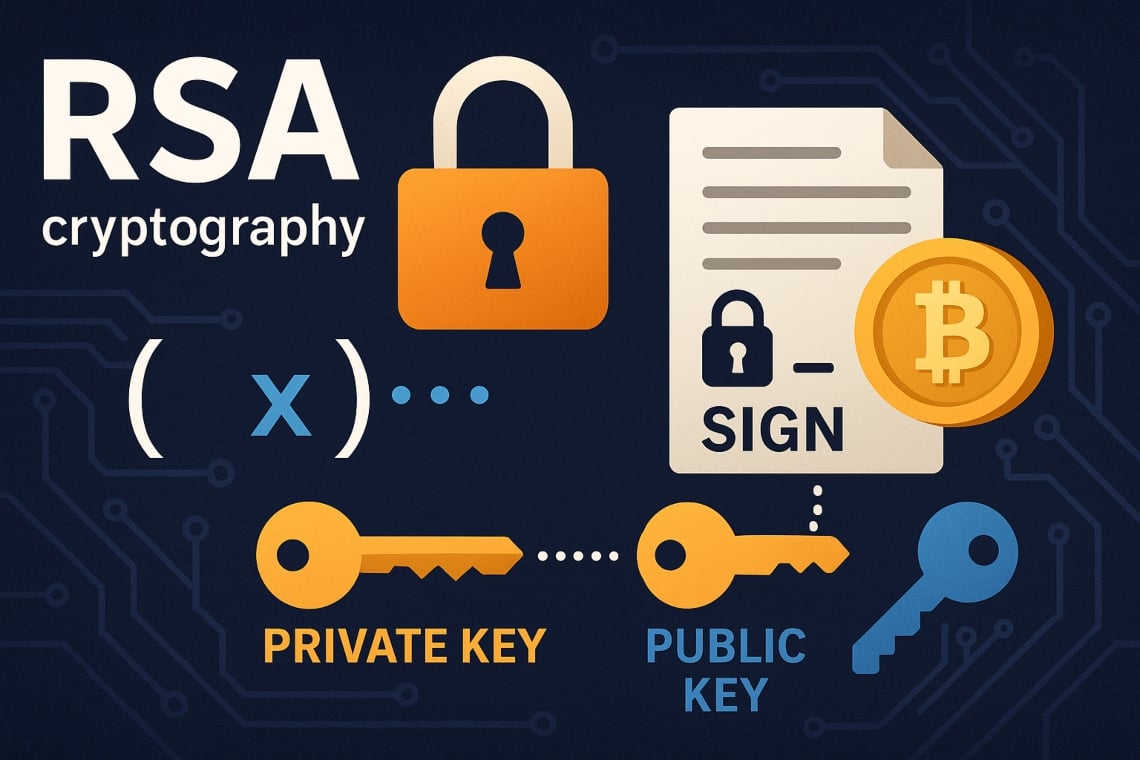
Der RSA-Algorithmus ist ein Public-Key-Verschlüsselungssystem. Er wird als „asymmetrisch“ bezeichnet, weil er auf einer Verschlüsselungsmethode basiert, die ein Paar mathematisch korrelierter, aber unterschiedlicher Schlüssel verwendet: den privaten Schlüssel und eben den öffentlichen Schlüssel.
Der öffentliche Schlüssel wird mit anderen geteilt, während der private Schlüssel selbstverständlich absolut geheim gehalten werden muss. Der öffentliche Schlüssel wird verwendet, um Daten zu verschlüsseln, aber um sie zu entschlüsseln, muss der private Schlüssel verwendet werden.
In der klassischen symmetrischen Kryptografie wird hingegen ein einziger Schlüssel zum Verschlüsseln und Entschlüsseln verwendet, daher muss dieser Schlüssel geheim gehalten werden und darf nicht öffentlich gemacht werden. Die asymmetrische Kryptografie hingegen ermöglicht es, den öffentlichen Schlüssel sicher mit jedem auszutauschen.
Die Sicherheit
Diese Methode gilt als sicher, weil sie auf dem mathematischen Prinzip basiert, dass es relativ einfach ist, zwei sehr große Primzahlen miteinander zu multiplizieren, aber extrem schwierig (und rechnerisch aufwendig), das Ergebnis in seine ursprünglichen Primfaktoren zu zerlegen.
In der Praxis teilt der Benutzer seinen öffentlichen Schlüssel mit jedem, sodass jeder ihn verwenden kann, um eine Nachricht zu verschlüsseln und ihm zu senden. Wenn er die verschlüsselte Nachricht erhält, muss der Benutzer seinen geheimen privaten Schlüssel verwenden, um sie zu entschlüsseln.
Auf diese Weise kann nur der Benutzer, der den privaten Schlüssel besitzt, es lesen, während es für alle anderen verschlüsselt bleibt und sie es tatsächlich nicht entschlüsseln können.
In Wirklichkeit ist es nicht völlig unmöglich, die Nachricht zu entschlüsseln, denn wenn man zufällig den privaten Schlüssel erraten würde, könnte man sie entschlüsseln. Aber es ist so schwierig, den privaten Schlüssel zu finden, dass es entweder praktisch unmöglich ist oder einen immensen Aufwand erfordern würde, der absolut außerhalb der Reichweite von jedermann liegt.
Verwendung
Wahrscheinlich ist die am weitesten verbreitete Nutzung des RSA-Algorithmus das sichere Surfen im Internet.
Wenn man auf eine Website zugreift, erfolgt dies mittlerweile über das HTTPS-Protokoll, wobei das abschließende S für „Sicher“ steht.
Dieses sichere Protokoll verschlüsselt die Daten, die vom Server zum Benutzer und umgekehrt ausgetauscht werden, unter Verwendung der SSL/TLS-Protokolle. Diese Protokolle verwenden den RSA-Algorithmus während der Anfangsphase der Verbindung, die als Handshake bekannt ist, um einen sicheren Kommunikationskanal zu etablieren.
Insbesondere, wenn man sich über HTTPS (heutzutage fast immer) mit einer Website verbindet, sendet der Server sein SSL/TLS-Zertifikat, das seinen öffentlichen Schlüssel enthält, oft mit dem RSA-Algorithmus generiert. Der eigene Browser erzeugt seinerseits einen temporären Schlüssel für die symmetrische Verschlüsselung und verschlüsselt ihn mit dem öffentlichen RSA-Schlüssel des Servers.
An diesem Punkt sendet der Browser den verschlüsselten Schlüssel an den Server, der ihn mit seinem eigenen privaten RSA-Schlüssel entschlüsselt. Auf diese Weise wird sichergestellt, dass sowohl der Browser als auch der Server denselben geheimen Schlüssel besitzen, mit dem die nachfolgenden Datenpakete mit symmetrischer Verschlüsselung verschlüsselt werden, da diese für die Übertragung großer Datenmengen viel schneller und effizienter ist.
Der RSA-Algorithmus wird auch für digitale Signaturen verwendet.
Man geht jedoch umgekehrt vor, indem man den privaten Schlüssel zur Signatur (also zur Verschlüsselung) und den öffentlichen Schlüssel zur Verifizierung (also zur Entschlüsselung) verwendet.
Die Nutzung im Krypto-Bereich
Dies ist genau die übliche Verwendung von asymmetrischen Verschlüsselungsalgorithmen im Krypto-Bereich.
Wenn man eine On-Chain-Transaktion durchführen möchte, muss diese signiert werden, damit die Knoten sie als legitim erkennen, das heißt, dass sie nur vom Eigentümer der Adresse stammt, von der die Gelder ausgehen.
Sobald die Transaktion generiert wurde, wird sie durch eine Hash-Funktion verarbeitet, die einen einzigartigen digitalen Fingerabdruck der Transaktion erstellt.
Wenn der Absender sie an die Knoten zur Bestätigung sendet, signiert er sie tatsächlich mit seinem privaten Schlüssel, sodass es einen mathematischen Beweis gibt, dass sie nur vom rechtmäßigen Eigentümer der Mittel angefordert wurde.
Die Nodes können überprüfen, ob die Signatur gültig ist, indem sie den öffentlichen Schlüssel des Absenders verwenden, der der Wallet-Adresse entspricht, von der die Transaktion ausgegangen ist. Wenn die Überprüfung erfolgreich ist, wird die Transaktion akzeptiert und einem Block hinzugefügt.
Außerdem können alle, nicht nur die Knoten, diese Überprüfung durchführen, gerade weil der öffentliche Schlüssel allen bekannt ist, da er der öffentlichen Adresse des Absenders der Transaktion entspricht, die wiederum öffentlich ist.
Der ECDSA-Algorithmus
Um ehrlich zu sein, verwenden viele Krypto-Protokolle, darunter Bitcoin und Ethereum, einen anderen asymmetrischen Verschlüsselungsalgorithmus, um Transaktionen zu signieren.
Es handelt sich um den Elliptic Curve Digital Signature Algorithm (ECDSA), dessen Funktionsweise jedoch konzeptionell die gleiche wie bei RSA ist.
ECDSA wird gegenüber RSA bevorzugt, da es effizienter und sicherer ist, weil es kleinere Schlüssel verwendet, aber das gleiche Sicherheitsniveau wie RSA bietet. Zum Beispiel bietet ein 256-Bit-ECDSA-Schlüssel eine Sicherheit, die mit einem 3072-Bit-RSA-Schlüssel vergleichbar ist.
In diesem Modus werden die Transaktionsdaten verkleinert, wodurch Platz auf der Blockchain gespart und die Gebühren reduziert werden.
Außerdem sind die Signatur- und Verifikationsvorgänge mit ECDSA rechnerisch schneller als mit RSA.