
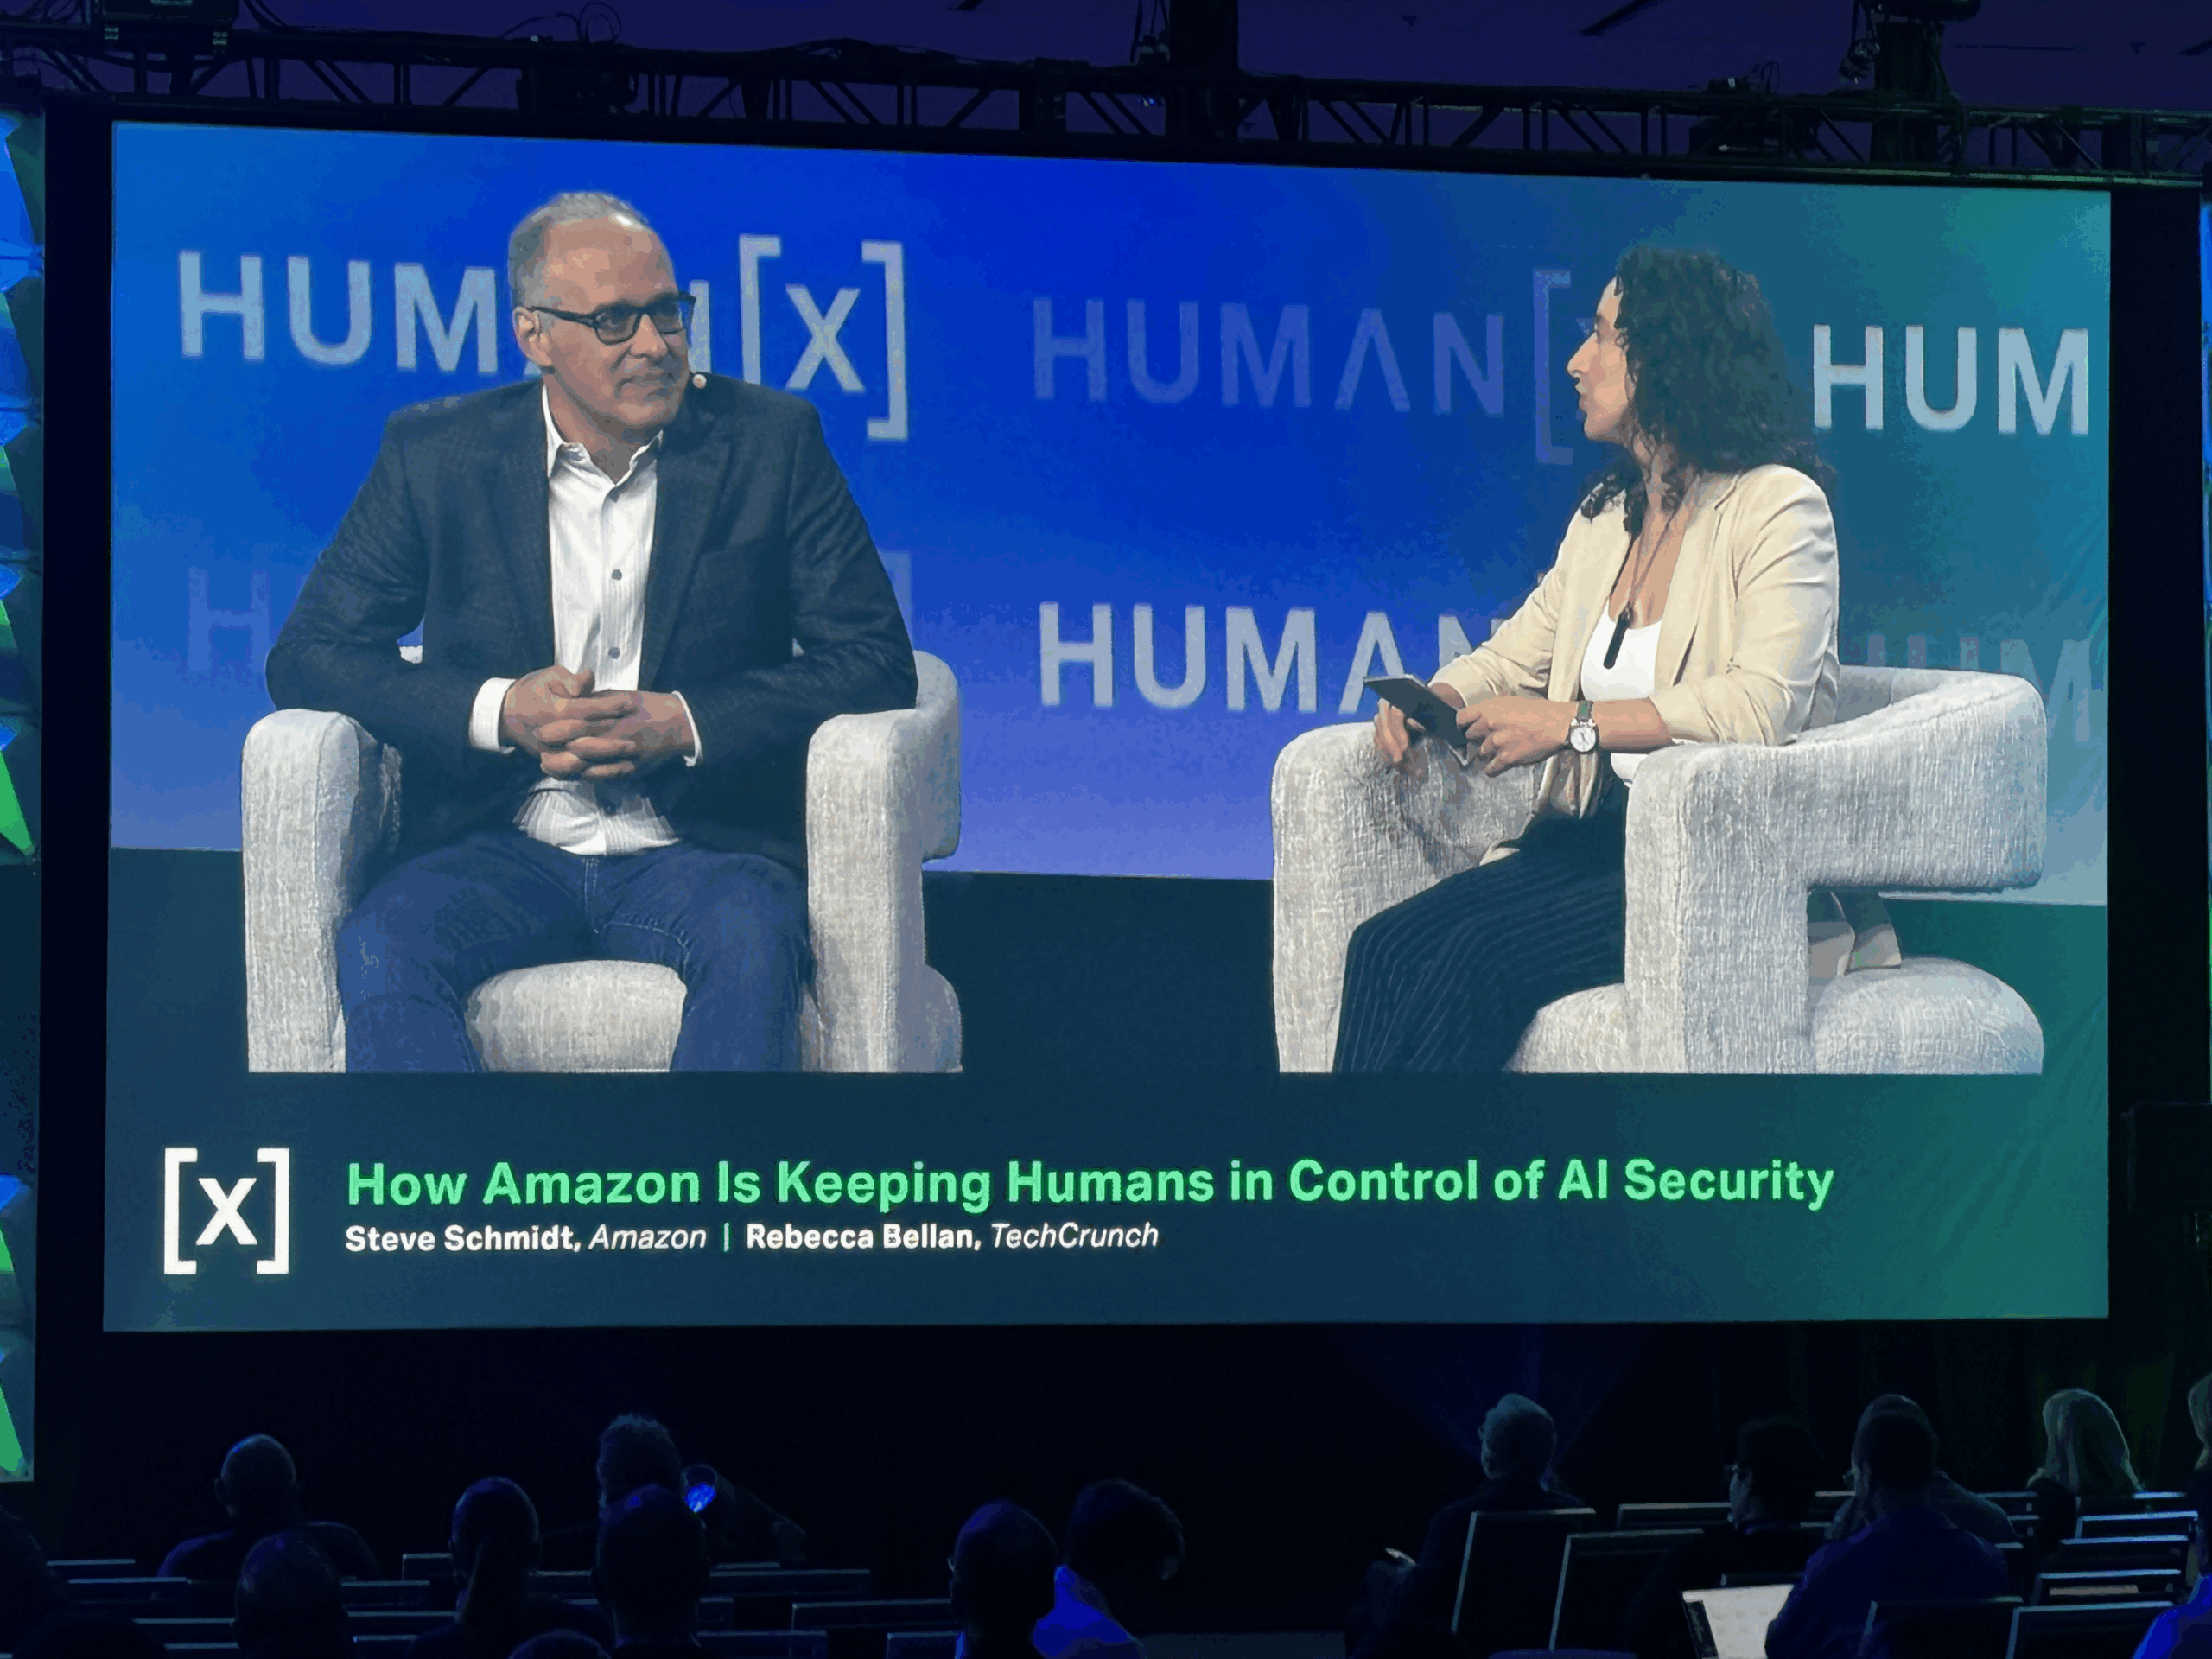
Die Sicherheit von KI erfordert heute menschliche Kontrolle, die Identität der Agenten und operative Isolation. Amazon zeigt, dass Unternehmen mit zunehmend autonomer KI die Reaktionszeiten auf wenige Sekunden reduzieren, jede Aktion der Agenten nachverfolgen und menschliche Autorisierungssysteme anwenden müssen, um Risiken und Angriffe zu verhindern.
Inhalt
Das neue Paradigma der KI-Sicherheit
Auf der HUMAN X Conference erklärte Steve Schmidt einen entscheidenden Punkt: die Sicherheit von KI ist nicht mehr eine theoretische, sondern eine operative und dringende Angelegenheit.
Die greifbarste Entwicklung ist diese:
- weniger erfahrene Angreifer werden dank KI effektiver
- fortgeschrittene Akteure skalieren Angriffe gleichzeitig auf mehreren Fronten
- die Reaktionszeit verkürzt sich von Stunden auf Minuten oder Sekunden
Zusammenfassend: KI beschleunigt alles — Angriffe, Verteidigung, Komplexität.
Das bedeutet, dass Unternehmen sich nicht mehr auf traditionelle Sicherheitsmodelle verlassen können.
Wie KI das Bedrohungsumfeld verändert
Was bedeutet das wirklich?
Die KI demokratisiert die offensiven Fähigkeiten.
Früher gab es eine klare Hierarchie:
- „Script Kiddies“ mit begrenzten Fähigkeiten
- hochgradig raffinierte staatliche Akteure
Heute verringert sich dieser Unterschied.
Konkrete Auswirkungen
- Häufigere und groß angelegte Angriffe
- Größere Angriffsfläche
- Notwendigkeit einer nahezu in Echtzeit erfolgenden Antwort
Das Wichtigste ist: Es ist nicht nur die Qualität der Angriffe, die zunimmt, sondern auch die Geschwindigkeit und die Menge.
Das doppelte Risiko der KI-Sicherheit
Frage: Was ist gefährlicher?
AI-Angriffe oder interner Einsatz von AI?
Antwort: beide
Laut Schmidt ist das Risiko zweifach:
- Mächtigere Angreifer dank KI
- Neue interne Risiken (shadow AI)
Viele Mitarbeiter nutzen KI-Tools ohne zentrale Kontrolle, was zu Folgendem führt:
- nicht überwachte Zugriffe
- Offenlegung sensibler Daten
- Verlust der Governance
Dieses Phänomen ist als shadow AI bekannt.
Identität der Agenten: das Fundament der AI-Sicherheit
Schlüsseldefinition
Ein KI-Agent ist eine autonome Softwareeinheit, die im Auftrag eines Benutzers oder Systems handelt.
Amazon hat ein innovatives Konzept eingeführt:
eine einzigartige Identität für AI-Agenten zu vergeben
Warum es entscheidend ist
- Vollständige Nachverfolgbarkeit der Aktionen
- Audit und Forensik
- Regulatorische Konformität
In der Praxis:
„Dieser Mensch hat diesen Agenten dazu veranlasst, diese Aktion auf diesen Daten auszuführen.“
Strategische Implikation
Unternehmen sollten die Agenten behandeln wie:
- Benutzer mit Privilegien
- auditierbare Systeme
- regulierte Einheiten
Containerisierung: die KI kontrollieren statt ihr zu vertrauen
Problem
Ein KI-Agent mit vollständigem Systemzugriff kann:
- alle Daten lesen
- Infrastrukturen ändern
- kritische Schäden verursachen
Amazon-Lösung
Die Agenten müssen in isolierten Umgebungen (Container oder VM) arbeiten
Wie es funktioniert
- jede Aktion, die den Container „verlässt“, wird nachverfolgt
- die Berechtigungen sind temporär und begrenzt
- die Anfragen werden von anderen Modellen validiert
Zusammenfassung
Die moderne KI-Sicherheit basiert auf Isolation + Beobachtbarkeit.
Schutzmaßnahmen und Manipulationsrisiko
Was sind Guardrails?
Guardrails sind Regeln und Einschränkungen, die das Verhalten von KI-Agenten steuern.
Das Problem
Wenn kompromittiert, können sie:
- den Agent aus den Grenzen herausführen
- schädliche Handlungen verursachen
- zu einem Angriffsvektor werden
👉 Dies ist eine neue Art von Angriffsfläche.
Strategische Einsicht
Unternehmen müssen:
- die Leitplanken als kritische Assets schützen
- Integrität und Unverfälschtheit gewährleisten
- das Verhalten der Agenten kontinuierlich validieren
Human-in-the-loop: Warum die menschliche Kontrolle zentral bleibt
Definition
Human-in-the-loop bedeutet, dass ein Mensch kritische Aktionen, die von KI-Systemen ausgeführt werden, genehmigen muss.
Fall Amazon
Autorisierungssystem „contingent“:
- 2 Personen müssen sensible Transaktionen genehmigen
- Hardware-Authentifizierung (FIDO2)
- automatische Sperre ohne Genehmigung
Anwendung auf KI
Dasselbe Prinzip wird auf die Agenten angewendet:
- externe Checkpoints für den Agenten
- unabhängige Validierung
- Unmöglichkeit der Selbstautorisierung
Das Wichtigste ist: Die KI darf niemals die vollständige Kontrolle über kritische Entscheidungen haben.
AI-Sicherheit für Startups: Was jetzt zu tun ist
Frage: Wo soll man anfangen?
Operative Antwort
Laut Schmidt sind die Prioritäten:
1. Inventar der Agenten
- welche Agenten existieren
- wo sie installiert sind
- was sie tun
2. Datenkontrolle
- wo sie ansässig sind
- wer sie verwendet
- wie sie übertragen werden
3. Datenkennzeichnung
- sensible Daten vs nicht sensible Daten
- Klassifizierung von Anfang an
Dies ist von entscheidender Bedeutung, weil:
Die nachträgliche Etikettierung von Daten ist äußerst kostspielig
4. Isolierung der Agenten
- Container oder VM
- eingeschränkter Zugang
- Prüfbarkeit
Der wahre Fehler, den es zu vermeiden gilt
Viele Unternehmen denken:
„Wir müssen die KI blockieren“
Schmidt ist klar:
Dieser Ansatz ist falsch
Die richtige Strategie
- die Nutzung von KI akzeptieren
- es sichtbar machen
- überprüfen
- verwalten
Zusammenfassend:
die KI nicht stoppen, sondern sicher machen.
Zukünftiger Trend: KI-Sicherheit = kontinuierliches Feedback
Ein zentrales Insight, das aus der HUMAN X Conference hervorging:
👉 Sicherheit ist nicht mehr „nachträglich“
Neues Modell
- sofortiges Feedback
- Echtzeitvalidierung
- kontinuierliche Verbesserung
Jede Aktion wird zu:
- Sicherheits-Input
- Trainingsdaten
- Verbesserungsmöglichkeiten
Strategische Implikationen für Unternehmen
1. Die Sicherheit wird dezentralisiert
Es ist nicht mehr nur die Aufgabe des CISO:
- jedes Team muss verantwortlich sein
2. KI erhöht die operative Komplexität
Erforderlich:
- Sichtbarkeit
- Governance
- Automatisierung
3. Die menschliche Kontrolle bleibt zentral
Trotz der zunehmenden Autonomie:
- kritische Entscheidungen müssen menschlich bleiben
FAQ – Sicherheit KI
1. Was ist AI-Sicherheit?
Die AI-Sicherheit umfasst Praktiken, Technologien und Prozesse, die KI-basierte Systeme vor Missbrauch, Angriffen und Betriebsfehlern schützen.
2. Warum erhöht die KI die Sicherheitsrisiken?
Weil es die Fähigkeiten der Angreifer verstärkt, die Geschwindigkeit der Angriffe erhöht und neue interne Vektoren wie autonome Agenten und Shadow AI einführt.
3. Wie können AI-Agenten kontrolliert werden?
Durch:
- eindeutige Identitäten
- Containerisierung
- Audit der Aktien
- human-in-the-loop
4. Was ist heute die Priorität für Unternehmen?
Verstehen:
- welche Agenten sie verwenden
- wo sich die Daten befinden
- welche Zugänge existieren
5. Sollten Startups einen CISO haben?
Nicht unbedingt. Es ist wichtiger, dass alle im Unternehmen für die Sicherheit verantwortlich sind, insbesondere bei der Verwaltung sensibler Daten.
Fazit
Die Sicherheit von KI ist nicht mehr optional.
Es ist ein System, das kombiniert:
- Technologie (Container, Identität, Audit)
- Prozesse (Genehmigungen, Governance)
- Kultur (verteilte Verantwortung)
👉 Das bedeutet, dass die Zukunft nicht „KI vs Mensch“ ist, sondern:
KI unter menschlicher Kontrolle.



