Ein Kryptowährungsnutzer hat mehr als 1.000 ETH verloren, nachdem er Opfer eines Tornado-Cash-Phishing-Angriffs wurde, der eine abgelaufene offizielle Webadresse ausnutzte, die einst mit dem sanktionierten Mixing-Protokoll verbunden war. Laut Berichten von Wu Blockchain klickte das Opfer auf einen alten, als Lesezeichen gespeicherten Link, der auf eine betrügerische Website auf der aufgegebenen Domain weiterleitete. Dies löste einen schnellen und kostspieligen Diebstahl aus, der ein wachsendes Risiko im Bereich der dezentralen Finanzen verdeutlicht: Was passiert, wenn die eigene Web-Infrastruktur eines Projekts still und leise seiner Kontrolle entgleitet.
Inhalt
Wichtigste Erkenntnisse
- Ein Nutzer verlor über 1.000 ETH, nachdem er über die abgelaufene offizielle Domain von Tornado Cash, tornado.cash, umgeleitet wurde.
- Hacker räumten 1.010 ETH vom Konto des Opfers ab, nur 12 Stunden nachdem die Phishing-Seite online gegangen war.
- Die Domain verfiel, weil Tornado Cash sie unter den OFAC-Sanktionen nicht verlängerte.
- Angreifer registrierten die aufgegebene Domain und bauten ein gefälschtes Frontend, das darauf ausgelegt war, Einzahlungsdaten abzugreifen.
- In den vergangenen 12 Monaten wurden Berichten zufolge fast 4.000 ETH durch ähnliche Phishing-Maschen im Zusammenhang mit dieser Domain gestohlen.
Phishing-Angriff nutzt abgelaufene Tornado-Cash-Domain aus
Der Kern des Vorfalls ist einfach, aber schmerzhaft: Ein Nutzer verwendete einen alten, als Lesezeichen gespeicherten Link zu dem, was er für das legitime Tornado-Cash-Portal hielt. Dieser Link führte jedoch nicht mehr zum echten Protokoll. Stattdessen leitete er auf eine täuschend ähnliche Seite weiter, die von Angreifern kontrolliert wurde, die sich laut von Wu Blockchain zitierten Community-Berichten die abgelaufene Domain unauffällig gesichert hatten.
Nutzer verliert über 1.000 ETH durch Phishing
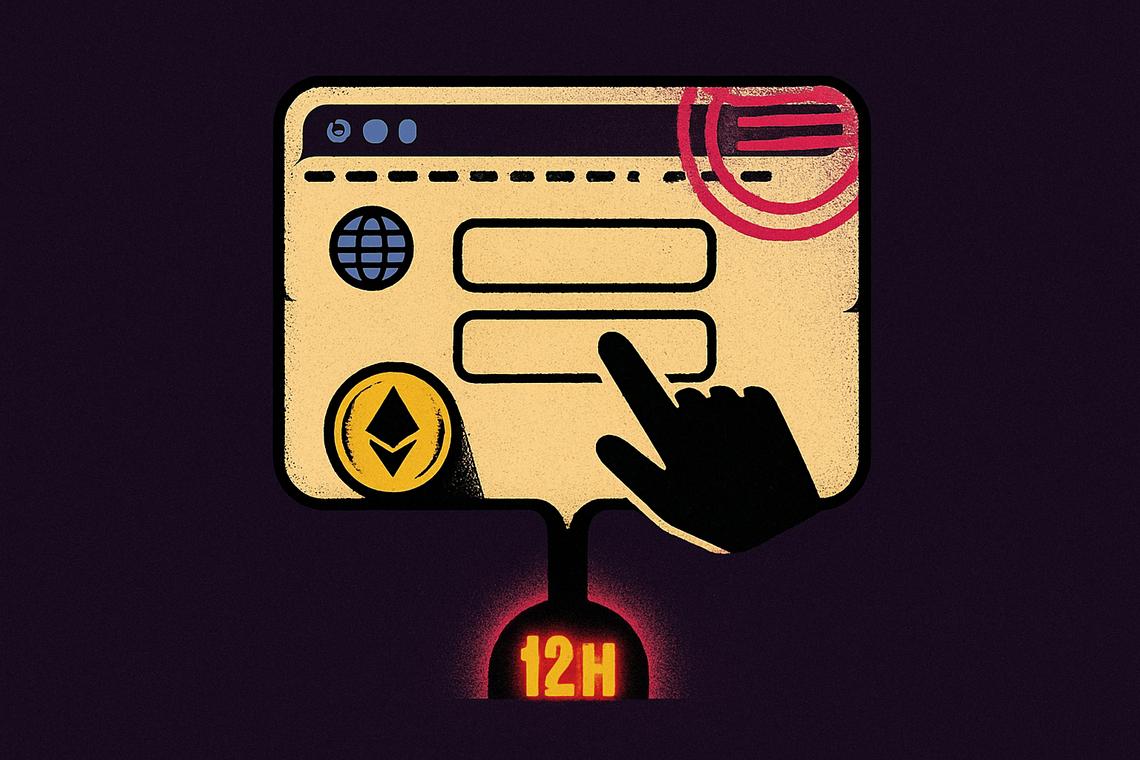
Sobald das Opfer mit der gefälschten Plattform interagierte und Einzahlungsinformationen übermittelte, handelten die Angreifer schnell. Innerhalb von 12 Stunden räumten Hacker 1.010 ETH von dem kompromittierten Konto ab – ein Diebstahl, der ausschließlich durch das Vertrauen ermöglicht wurde, das Nutzer in eine vertraute, einst offizielle Webadresse gesetzt hatten.
Angreifer richten gefälschtes Frontend ein, um Zugangsdaten zu stehlen
Die Mechanik des Exploits war im Design einfach, aber in der Ausführung effektiv. Nachdem die ursprüngliche tornado.cash-Domain wieder verfügbar geworden war, registrierten Phishing-Akteure sie und bauten ein geklontes Frontend, das die echte Oberfläche nachahmte. Jeder, der auf dieser gefälschten Seite Einzahlungsdaten eingab, übergab seinen Zugang direkt an die Angreifer, die daraufhin Gelder absaugen konnten, ohne ein Smart Contract oder eine Wallet direkt kompromittieren zu müssen.
Domainablauf im Zusammenhang mit OFAC-Sanktionen
Dieser Exploit einer abgelaufenen Domain geht auf eine regulatorische Entscheidung und nicht auf ein technisches Versagen zurück. Die ursprüngliche Webadresse von Tornado Cash verfiel, nachdem das Projektteam es versäumt hatte, sie zu verlängern – ein Versäumnis, das eintrat, während das Protokoll weiterhin unter Sanktionen des Office of Foreign Assets Control (OFAC) des US-Finanzministeriums stand.
Dieser Sanktionsstatus legte die Fähigkeit des Projekts, normal zu operieren, faktisch lahm – einschließlich grundlegender administrativer Aufgaben wie der Verlängerung der Domain. Sobald die Registrierung ablief, wurde die Adresse auf dem freien Markt verfügbar – und Angreifer beanspruchten sie schnell für sich und verwandelten eine Compliance-Folge in einen Angriffsvektor.
Hier geht die Geschichte über das Pech eines einzelnen Opfers hinaus. Wenn regulatorischer Druck die Fähigkeit eines Protokolls beeinträchtigt, selbst routinemäßige Web-Infrastruktur zu pflegen, entstehen Lücken, die von Kriminellen bereitwillig ausgenutzt werden. Die OFAC-Krypto-Sanktionen gegen Tornado Cash sollten illegale Geldflüsse eindämmen, doch die Folgen eben dieser Sanktionen scheinen eine neue Welle von Diebstählen ermöglicht zu haben, die sich gegen gewöhnliche Nutzer richtet, die weiterhin versuchen, die Plattform zu erreichen.
Breitere Auswirkungen und historischer Umfang der Phishing-Angriffe
Dieser einzelne Fall ist kein Einzelfall. Die Nachverfolgung durch das Opfer zeigte, dass die gestohlenen 1.010 ETH hauptsächlich in von den Hackern kontrollierten Adressen lagen, und dieselbe Gruppe soll für ein deutlich größeres Diebstahlmuster verantwortlich sein. In den vergangenen 12 Monaten soll diese Gruppe fast 4.000 ETH durch ähnliche Methoden gestohlen haben, die mit derselben abgelaufenen Domain-Infrastruktur verbunden sind.
Dieses Ausmaß macht aus dem, was wie ein einmaliger Betrug aussehen könnte, eine andauernde Kampagne. Jedes neue Opfer folgt wahrscheinlich demselben Muster: ein alter Link, eine vertraut aussehende Seite und ein schneller, unauffälliger Abfluss von Geldern, bevor es jemand bemerkt. Die wiederkehrende Natur dieses Musters des ETH-Diebstahl-Phishings deutet darauf hin, dass Angreifer eine verlässliche Formel gefunden haben und wenig Anreiz haben, damit aufzuhören.
Für die breitere Kryptoindustrie ist der Vorfall eine deutliche Erinnerung daran, dass Blockchain-Sicherheit nicht nur aus Smart-Contract-Audits oder Wallet-Sicherheit besteht. Webdomains, DNS-Einträge und andere Elemente der herkömmlichen Internet-Infrastruktur bleiben ein weiches Ziel – insbesondere für Protokolle, die unter rechtlichen oder regulatorischen Beschränkungen operieren, die ihre Fähigkeit zur Wartung dieser Infrastruktur einschränken. Wenn ein sanktioniertes Projekt die Kontrolle über seine eigene Eingangstür verliert, können Nutzer, die alten Lesezeichen oder Suchergebnissen vertrauen, ohne jede Warnung direkt in eine Falle laufen.
FAQ
Wie kam es zu dem Phishing-Angriff auf Tornado Cash?
Angreifer übernahmen die abgelaufene offizielle Domain tornado.cash, richteten ein gefälschtes Frontend ein und stahlen Einzahlungsdaten, als Nutzer die Phishing-Seite aufriefen.
Warum war die Tornado-Cash-Domain für Angreifer verfügbar?
Das Tornado-Cash-Team versäumte es, die offizielle Domain tornado.cash unter den OFAC-Sanktionen zu verlängern, sodass Angreifer sie nach ihrem Ablauf registrieren konnten.
Wie viel Ethereum wurde bei dem gemeldeten Phishing-Angriff gestohlen?
Die Angreifer räumten innerhalb von 12 Stunden 1.010 ETH von einem Nutzer über die Phishing-Seite ab, die auf der gekaperten Domain aufgebaut war.
Ist Phishing über die abgelaufene Tornado-Cash-Domain ein wiederkehrendes Problem?
Ja. In den vergangenen 12 Monaten wurden Berichten zufolge fast 4.000 ETH durch ähnliche Phishing-Methoden im Zusammenhang mit dieser Domain gestohlen, wie aus der im Bericht zitierten Nachverfolgung hervorgeht.
{„@context“:“https://schema.org“,“@type“:“FAQPage“,“mainEntity“:[{„@type“:“Question“,“name“:“Wie kam es zu dem Phishing-Angriff auf Tornado Cash?“,“acceptedAnswer“:{„@type“:“Answer“,“text“:“Angreifer übernahmen die abgelaufene offizielle Domain tornado.cash, richteten ein gefälschtes Frontend ein und stahlen Einzahlungsdaten, als Nutzer die Phishing-Seite aufriefen.“}},{„@type“:“Question“,“name“:“Warum war die Tornado-Cash-Domain für Angreifer verfügbar?“,“acceptedAnswer“:{„@type“:“Answer“,“text“:“Das Tornado-Cash-Team versäumte es, die offizielle Domain tornado.cash unter den OFAC-Sanktionen zu verlängern, sodass Angreifer sie nach ihrem Ablauf registrieren konnten.“}},{„@type“:“Question“,“name“:“Wie viel Ethereum wurde bei dem gemeldeten Phishing-Angriff gestohlen?“,“acceptedAnswer“:{„@type“:“Answer“,“text“:“Die Angreifer räumten innerhalb von 12 Stunden 1.010 ETH von einem Nutzer über die Phishing-Seite ab, die auf der gekaperten Domain aufgebaut war.“}},{„@type“:“Question“,“name“:“Ist Phishing über die abgelaufene Tornado-Cash-Domain ein wiederkehrendes Problem?“,“acceptedAnswer“:{„@type“:“Answer“,“text“:“Ja. In den vergangenen 12 Monaten wurden Berichten zufolge fast 4.000 ETH durch ähnliche Phishing-Methoden im Zusammenhang mit dieser Domain gestohlen, wie aus der im Bericht zitierten Nachverfolgung hervorgeht.“}}]}
Artikel mit Unterstützung künstlicher Intelligenz erstellt und von der Redaktion überprüft.