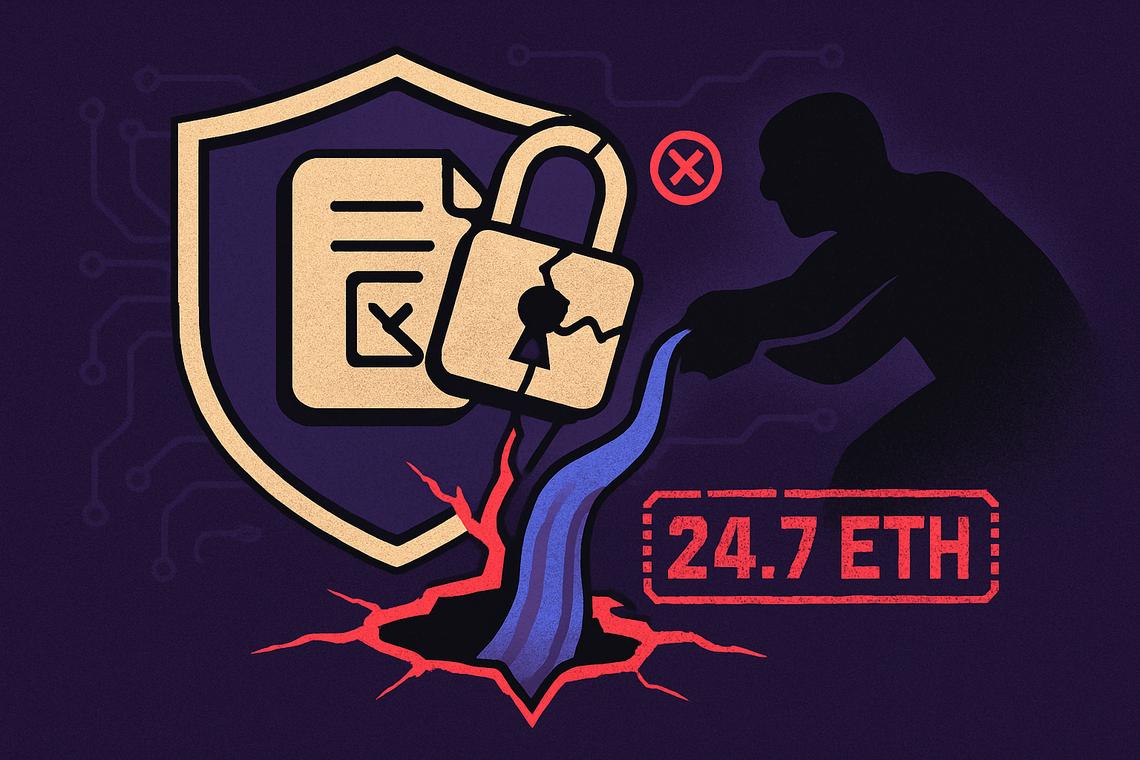
Ein neu offengelegter NEAR-Smart-Contract-Verstoß hat ungefähr 24,7 ETH aus dem Netzwerk abgezogen und erneut Fragen darüber aufgeworfen, wie gründlich dezentralisierte Plattformen den Code prüfen, der Nutzervermögen verwaltet. Der Vorfall, der zuerst vom CryptoTwitter-Kommentator @SlowMist_Team gemeldet wurde, lässt sich auf eine fehlende Zugriffskontrolle in einem NEAR-basierten Smart Contract zurückführen – eine Lücke, die unbefugte Aktivitäten unbemerkt durchrutschen ließ, bis die Gelder bereits verschwunden waren.
Inhalt
Wichtigste Erkenntnisse
- Ein Sicherheitsverstoß in einem NEAR-Smart-Contract führte zum Verlust von etwa 24,7 ETH.
- Die Hauptursache war eine fehlende Zugriffskontrolle innerhalb des betroffenen Smart Contracts.
- Der Exploit traf eine Order-Fabrik und ein Opferkontosystem innerhalb des NEAR-Ökosystems.
- Der Vorfall befeuert eine neue Debatte über Standards für Smart-Contract-Audits und mögliche regulatorische Aufmerksamkeit.
24,7 ETH durch NEAR-Smart-Contract-Verstoß verloren
Der Kern dieser Geschichte ist einfach, aber beunruhigend: Eine Schwachstelle in einem NEAR-Smart-Contract ermöglichte es, dass rund 24,7 ETH aus dem System abgezogen wurden. Die Summe wurde durch On-Chain-Beobachtungen bestätigt und von @SlowMist_Team verbreitet, dessen Beitrag sofortige Aufmerksamkeit in Krypto-Handelskreisen auf sich zog. Für ein Netzwerk, das auf dem Versprechen sicherer, entwicklerfreundlicher dezentraler Anwendungen aufbaut, trifft ein solcher Ausrutscher sowohl den Ruf als auch das Vertrauen der Nutzer hart.
Ursache des Verstoßes
Laut dem Bericht ging der Exploit nicht auf einen gestohlenen privaten Schlüssel oder eine kompromittierte Wallet zurück. Stattdessen lief es auf etwas Grundlegenderes hinaus: eine Smart-Contract-Schwachstelle aufgrund fehlender Zugriffskontrolle. Einfach ausgedrückt: Der Vertrag prüfte nicht ordnungsgemäß, wer berechtigt war, bestimmte Funktionen auszulösen, und ließ damit eine Tür für unbefugte Aktionen offen. Diese Art von Fehler in der Zugriffskontrolle gehört zu den häufigsten – und am leichtesten vermeidbaren – Kategorien von Smart-Contract-Bugs, was ihr Auftreten hier besonders frustrierend macht für Entwickler, die diese Art von Exploits genau verfolgen.
Betroffene Komponenten
Zwei spezifische Infrastrukturelemente wurden als kompromittiert benannt: eine Order-Fabrik und ein Opferkontosystem. Auch wenn der Bericht nicht jeden technischen Schritt des Exploits im Detail beschreibt, ist klar, dass der Verstoß Komponenten erreichte, die die Auftragserstellung verwalten und Kontodaten auf Ebene einzelner Nutzer steuern – beides sensible Punkte in jeder Smart-Contract-Architektur. Wenn diese Ebenen offengelegt werden, gehen die Folgen in der Regel über den unmittelbaren Verlust hinaus, da Nutzer und Integratoren neu bewerten müssen, ob andere verbundene Verträge dieselbe Schwachstelle teilen.
Auswirkungen auf das NEAR-Ökosystem und den Markt
Über den direkten finanziellen Verlust hinaus stellt der Verstoß auf die Probe, wie viel Vertrauen Händler und Entwickler noch in die Smart-Contract-Sicherheit von NEAR setzen. Die Marktreaktion ist bisher ungewöhnlich ruhig – und gerade diese Stille ist bemerkenswert.
Handelsstopp und Marktreaktion
Die Marktreaktion auf den Verstoß ist vorsichtig ausgefallen, da sich Marktteilnehmer zunächst zurückziehen, um das Risiko zu bewerten, bevor sie Kapital einsetzen. Genau solche Momente sind für Investoren entscheidend, die die Sicherheit des NEAR-Protokolls genau beobachten: Ein Verstoß kostet nicht nur die ausgenutzten Gelder, er kann in den folgenden Tagen still und leise auch Liquidität und Teilnahme kosten.
Bedenken hinsichtlich des Nutzervertrauens
Sicherheitsvorfälle wie dieser werfen in der Regel einen längeren Schatten, als es der Dollarbetrag vermuten lässt. Selbst ein relativ begrenzter Verlust von 24,7 ETH kann Nutzer dazu bringen, sich zu fragen, ob andere Verträge im selben Netzwerk ähnliche Risiken bergen. Für eine Plattform, die darauf ausgelegt ist, sowohl für Entwickler als auch für Alltagsnutzer zugänglich und zuverlässig zu sein, erfordert die Wiederherstellung dieses Vertrauens in der Regel mehr als eine stille Korrektur – sie verlangt sichtbare, überprüfbare Maßnahmen.
Forderung nach verbesserter Smart-Contract-Sicherheit
Dieser Verstoß verleiht einer Diskussion, die die Kryptoindustrie seit Jahren führt, neues Gewicht: Smart Contracts benötigen strengere und konsequenter durchgesetzte Zugriffskontrollen vor der Bereitstellung – nicht erst, nachdem ein Exploit das Problem offengelegt hat.
Notwendigkeit strengerer Sicherheitsprotokolle
Die fehlende Zugriffskontrolle im Zentrum dieses Vorfalls ist keine neue Fehlerkategorie – Auditoren werden speziell darauf geschult, sie zu erkennen. Dass sie dennoch auftrat, weist auf Lücken entweder im Prüfprozess oder in der Deployment-Pipeline für diesen speziellen Vertrag hin. Es ist zu erwarten, dass Akteure im gesamten NEAR-Ökosystem auf strengere Audits, gründlichere Tests der Zugriffsberechtigungen und möglicherweise unabhängige Sicherheitsüberprüfungen drängen werden, bevor Verträge mit Nutzervermögen live gehen.
Mögliche regulatorische Auswirkungen
Vorfälle mit unbefugtem Zugriff und verlorenen Geldern ziehen erfahrungsgemäß die Aufmerksamkeit von Regulierungsbehörden auf sich, selbst wenn nicht sofort formale Maßnahmen folgen. Während der breitere Kryptomarkt weiter reift, könnten Verstöße, die auf grundlegende Schwachstellen wie diese zurückgehen, zu Bezugspunkten in Diskussionen über verpflichtende Sicherheitsstandards für Smart Contracts werden. Unabhängig davon, ob Regulierer in diesem konkreten Fall aktiv werden oder nicht, bestätigt der Vorfall ein sich wiederholendes Muster in der Branche: Sicherheitsversagen auf Code-Ebene wirken sich auf das Marktvertrauen aus – und schlagen sich schließlich in politischen Diskussionen nieder.
FAQ
Was verursachte den Verlust von 24,7 ETH im NEAR-Protokoll?
Der Verlust wurde durch eine fehlende Zugriffskontrolle in einem NEAR-Smart-Contract verursacht, die unbefugten Zugriff ermöglichte und so den Exploit auslöste.
Welche Teile des NEAR-Ökosystems waren von dem Verstoß betroffen?
Der Verstoß betraf laut Bericht eine Order-Fabrik und ein Opferkontosystem innerhalb des NEAR-Ökosystems.
Wie hat der Markt auf den NEAR-Smart-Contract-Verstoß reagiert?
Der Markt hat vorsichtig auf den Verstoß reagiert, wobei sich Marktteilnehmer zunächst zurückgezogen haben, um die mit dem NEAR-Ökosystem verbundenen Risiken zu bewerten.
Welche Auswirkungen hat dieser Verstoß auf die Sicherheitsprotokolle von NEAR?
Der Verstoß unterstreicht die Notwendigkeit strengerer Sicherheitsprotokolle für Smart Contracts, um unbefugten Zugriff zu verhindern und das Vertrauen der Nutzer in das Netzwerk langfristig wiederherzustellen.
{„@context“:“https://schema.org“,“@type“:“FAQPage“,“mainEntity“:[{„@type“:“Question“,“name“:“Was verursachte den Verlust von 24,7 ETH im NEAR-Protokoll?“,“acceptedAnswer“:{„@type“:“Answer“,“text“:“Der Verlust wurde durch eine fehlende Zugriffskontrolle in einem NEAR-Smart-Contract verursacht, die unbefugten Zugriff ermöglichte und so den Exploit auslöste.“}},{„@type“:“Question“,“name“:“Welche Teile des NEAR-Ökosystems waren von dem Verstoß betroffen?“,“acceptedAnswer“:{„@type“:“Answer“,“text“:“Der Verstoß betraf laut Bericht eine Order-Fabrik und ein Opferkontosystem innerhalb des NEAR-Ökosystems.“}},{„@type“:“Question“,“name“:“Wie hat der Markt auf den NEAR-Smart-Contract-Verstoß reagiert?“,“acceptedAnswer“:{„@type“:“Answer“,“text“:“Der Markt hat vorsichtig auf den Verstoß reagiert, wobei sich Marktteilnehmer zunächst zurückgezogen haben, um die mit dem NEAR-Ökosystem verbundenen Risiken zu bewerten.“}},{„@type“:“Question“,“name“:“Welche Auswirkungen hat dieser Verstoß auf die Sicherheitsprotokolle von NEAR?“,“acceptedAnswer“:{„@type“:“Answer“,“text“:“Der Verstoß unterstreicht die Notwendigkeit strengerer Sicherheitsprotokolle für Smart Contracts, um unbefugten Zugriff zu verhindern und das Vertrauen der Nutzer in das Netzwerk langfristig wiederherzustellen.“}}]}
Artikel mit Unterstützung künstlicher Intelligenz erstellt und von der Redaktion überprüft.