Eine versteckte Komponente – keine veränderte Wallet-Software – steht im Mittelpunkt des Ledger-Hardware-Wallet-Einbruchs, der Geräte betrifft, die von CryptoBilis verkauft wurden. Das Donjon-Sicherheitsteam von Ledger fand ein Implantat, das Wiederherstellungsphrasen vom Bildschirm ausliest und sie über eine Mobilfunkverbindung sendet, während das Betriebssystem des Geräts und die Transaktionen unverändert bleiben.
Inhalt
Wichtigste Erkenntnisse
- Bestätigte Verluste betreffen Wallets, die über CryptoBilis gekauft wurden.
- Das Implantat sendet Wiederherstellungswörter über LTE.
- Specter verfolgte mehr als 86 Millionen US-Dollar an mutmaßlichen Diebstählen.
- CryptoBilis hat den Verkauf von Ledger-Geräten ausgesetzt.
Laut Decrypt bestätigte Ledger das Implantat im Inneren von einem betroffenen Gerät eines Nutzers am 10. Oktober 2026. BleepingComputer berichtete, dass die Untersuchung am 9. Oktober begann, als Ledger den in Malaysia ansässigen Wiederverkäufer aufforderte, Verkäufe und Lieferungen zu stoppen.
Wie der Ledger-Hardware-Wallet-Einbruch Wiederherstellungsphrasen erfasste
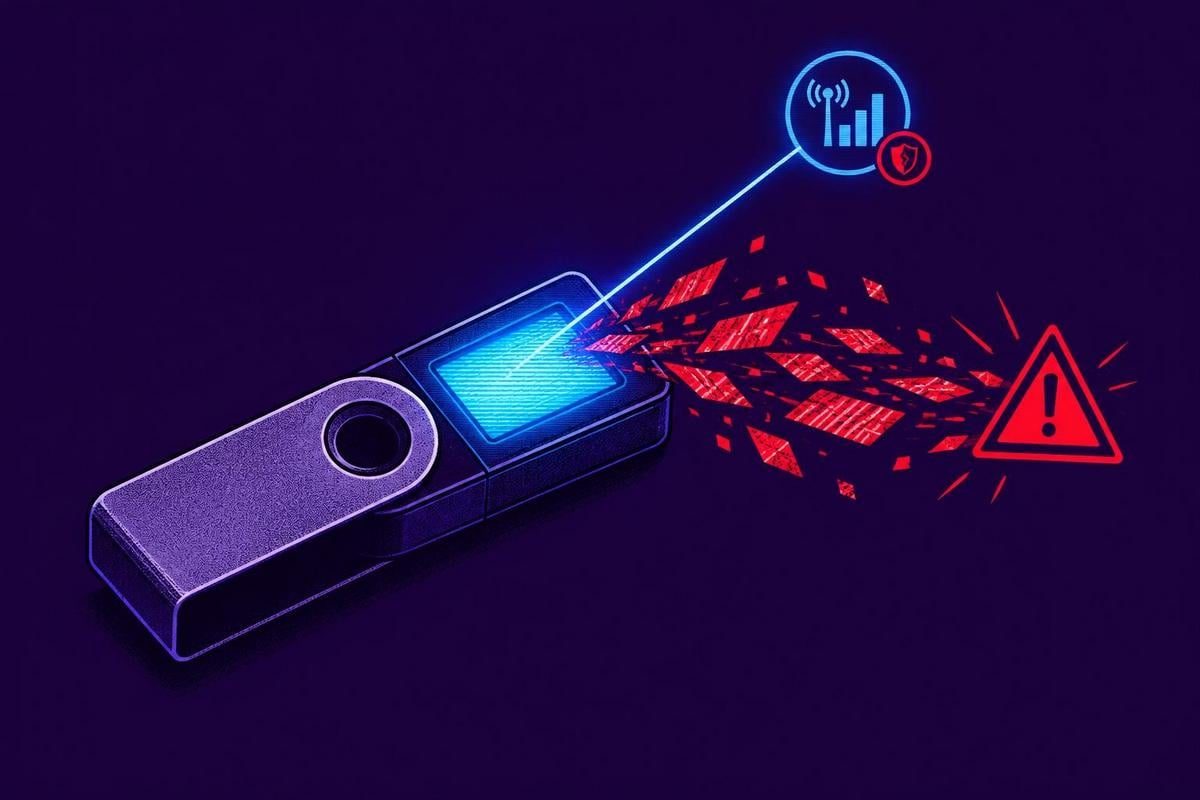
Das unautorisierte Implantat befindet sich im Inneren des Wallet-Gehäuses und liest dessen Display aus, erklärte Ledger. Wenn der Bildschirm eine 24-Wörter-Wiederherstellungsphrase anzeigt, dekodiert der Mikrocontroller des Implantats die Wörter und überträgt sie über LTE mittels einer vorkonfigurierten eSIM.
Die Entdeckung betrifft Wallets, die von CryptoBilis vertrieben wurden, einem Händler, der in ganz Südostasien tätig ist. Ledger bestätigte eine physische Manipulation in einem betroffenen Gerät, als das Unternehmen Berichte über fehlende Kryptowährungen untersuchte.
Wallet-Software und Transaktionen blieben unverändert
Ledger erklärte, dass es sich bei dem Implantat um separate Hardware handelt, die weder das Secure Element des Geräts noch das Betriebssystem verändert. Es lässt auch Transaktionen und Signaturen unverändert.
Alle bestätigten Verluste im Zusammenhang mit dem Hardware-Wallet-Einbruch von Ledger betreffen laut Ledger Käufe über CryptoBilis. BleepingComputer berichtete, dass das Unternehmen das betroffene Volumen als „begrenzt“ bezeichnete und erklärte, es arbeite mit den Behörden zusammen, um den Täter zu identifizieren.
Specter verfolgt mehr als 86 Millionen US-Dollar an mutmaßlichen Diebstählen
Laut dem Hauptbericht verfolgte der Onchain-Ermittler Specter über 86 Millionen US-Dollar an mutmaßlichen Diebstählen, die sich über Ethereum, Tron und Bitcoin erstrecken. Diese Zahl steht für mutmaßliche Diebstähle, die vom Ermittler nachverfolgt wurden, und nicht für eine von Ledger bestätigte Gesamtsumme der Verluste.
CryptoBilis bestätigte, dass der Verkauf von Ledger-Geräten eingestellt wurde, solange die Untersuchung andauert.
Anweisungen von Ledger für Käufer bei CryptoBilis
Ledger rät Käufern, die ein bei CryptoBilis erworbenes Gerät noch nicht eingerichtet haben, dieses unbenutzt zu lassen und den Ledger-Support zu kontaktieren. Nutzer, die die Einrichtung bereits abgeschlossen haben, sollten ihre Vermögenswerte umgehend auf ein neues Gerät mit einer neuen Wiederherstellungsphrase übertragen.
Nutzer sollten niemals eine Wiederherstellungsphrase auf einem bei CryptoBilis gekauften Gerät eingeben oder wiederherstellen. Jeder, der Gelder verloren hat oder ein manipuliertes Gerät besitzt, sollte den Support kontaktieren und eine Anzeige bei den örtlichen Strafverfolgungsbehörden erstatten.
Ledger wies betroffene Nutzer außerdem an, das Gerät nicht zu öffnen oder es an irgendjemanden zu senden, bevor sie mit dem Support oder der Polizei gesprochen haben.
Artikel erstellt mit Unterstützung künstlicher Intelligenz und von der Redaktion überprüft.